The China Mail - Meta alerte sur les applications piégées qui volent les mots de passe

USD -
AED 3.672497
AFN 64.498121
ALL 80.674975
AMD 361.449729
ANG 1.789785
AOA 917.000131
ARS 1524.732201
AUD 1.426904
AWG 1.80125
AZN 1.701879
BAM 1.74449
BBD 2.013379
BDT 123.649824
BGN 1.747831
BHD 0.37725
BIF 2996
BMD 1
BND 1.278292
BOB 11.691144
BRL 5.024301
BSD 0.999639
BTN 94.927772
BWP 13.724852
BYN 2.981492
BYR 19600
BZD 2.010606
CAD 1.40649
CDF 2315.999692
CHF 0.825545
CLF 0.024781
CLP 975.309893
CNY 6.67805
CNH 6.67463
COP 3182.13
CRC 454.01635
CUC 1
CUP 23.991865
CVE 98.499594
CZK 21.636496
DJF 177.719792
DKK 6.656395
DOP 61.550176
DZD 134.506481
EGP 54.499602
ERN 15
ETB 161.149556
EUR 0.89057
FJD 2.253799
FKP 0.751528
GBP 0.74763
GEL 2.589945
GGP 0.751528
GHS 11.625024
GIP 0.751528
GMD 73.5023
GNF 8795.000334
GTQ 7.639477
GYD 209.088355
HKD 7.848475
HNL 26.832455
HRK 6.710604
HTG 130.906561
HUF 324.334983
IDR 18004.3
ILS 3.089355
IMP 0.751528
INR 94.71665
IQD 1513
IRR 1832374.999997
ISK 121.28996
JEP 0.751528
JMD 158.652431
JOD 0.708976
JPY 158.288022
KES 129.86023
KGS 87.450524
KHR 4069.999646
KMF 439.506495
KPW 899.999961
KRW 1324.364983
KWD 0.30972
KYD 0.833107
KZT 449.788164
LAK 22524.999793
LBP 89550.000019
LKR 331.534585
LRD 171.075026
LSL 16.390338
LTL 2.95274
LVL 0.60489
LYD 6.415054
MAD 9.799033
MDL 17.934092
MGA 4562.500628
MKD 54.858704
MMK 2099.540776
MNT 3598.083246
MOP 8.081669
MRU 40.225029
MUR 47.259878
MVR 15.46029
MWK 1742.000044
MXN 18.42429
MYR 4.082397
MZN 63.898647
NAD 16.390017
NGN 1330.840447
NIO 36.830169
NOK 9.406595
NPR 151.877982
NZD 1.76168
OMR 0.384494
PAB 0.999728
PEN 3.427036
PGK 4.504979
PHP 63.073501
PKR 276.749824
PLN 3.88926
PYG 5737.960807
QAR 3.645501
RON 4.743201
RSD 104.641973
RUB 82.800045
RWF 1475.5
SAR 3.762651
SBD 8.07458
SCR 13.978921
SDG 601.50389
SEK 9.907555
SGD 1.27792
SHP 0.7473
SLE 23.919567
SLL 20969.504398
SOS 571.497911
SRD 37.661499
STD 20697.981008
STN 21.95
SVC 8.747581
SYP 13001.999685
SZL 16.390239
THB 33.617026
TJS 9.232052
TMT 3.51
TND 2.995019
TOP 2.40776
TRY 49.591503
TTD 6.78527
TWD 32.592597
TZS 2644.99303
UAH 45.054454
UGX 4169.008054
UYU 40.102397
UZS 12019.999891
VES 879.788904
VND 25876
VUV 119.358066
WST 2.773115
XAF 584.175347
XAG 0.017281
XAU 0.000242901212
XCD 2.70255
XCG 1.801632
XDR 0.707052
XOF 584.175347
XPF 106.501015
YER 236.095715
ZAR 16.394905
ZMK 9001.196955
ZMW 20.018642
ZWL 321.999592
SSP 5816.545442
MXV 2.079791
  • AEX

    3.2400

    1119.29

    +0.29%

  • BEL20

    9.1000

    5694.52

    +0.16%

  • PX1

    -0.8100

    8077.75

    -0.01%

  • ISEQ

    -37.6000

    14425.66

    -0.26%

  • OSEBX

    -4.6100

    2089.87

    -0.22%

  • PSI20

    7.7600

    9712.35

    +0.08%

  • ENTEC

    -5.8300

    1416.23

    -0.41%

  • BIOTK

    12.0700

    4481.36

    +0.27%

  • N150

    -2.5400

    4237.95

    -0.06%

Meta alerte sur les applications piégées qui volent les mots de passe
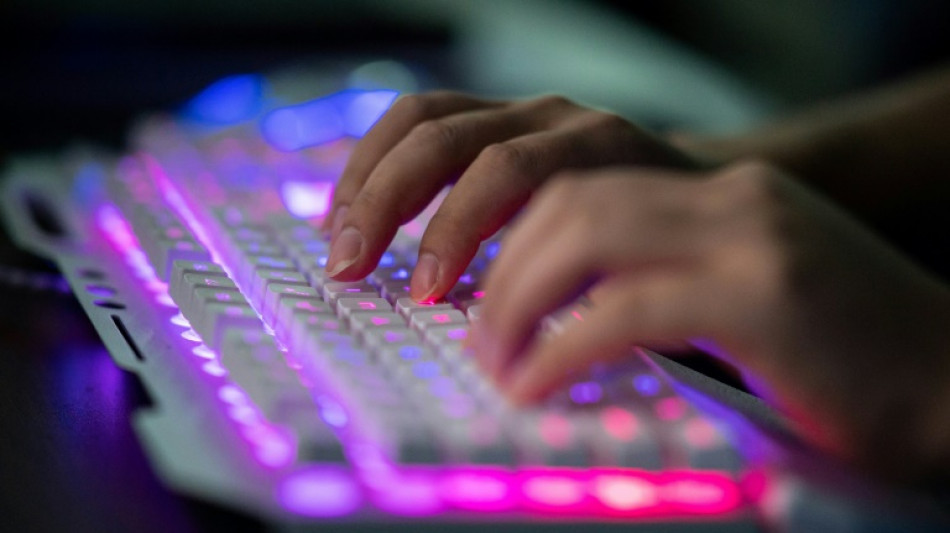
Meta alerte sur les applications piégées qui volent les mots de passe / Photo: © AFP/Archives

Meta alerte sur les applications piégées qui volent les mots de passe

Meta a averti vendredi qu'un million d'utilisateurs de Facebook ont téléchargé ou utilisé des applications mobiles d'apparence innocente mais conçues pour voler leur mot de passe d'accès au réseau social.

Taille du texte:

"Nous allons informer un million de personnes qu'elles ont pu être exposées à ces applis - cela ne veut pas dire nécessairement qu'elles ont été piratées", a indiqué David Agranovich, un directeur des équipes de cybersécurité de Meta, lors d'une conférence de presse.

Depuis le début de l'année, la maison mère de Facebook et Instagram a identifié plus de 400 applications "malveillantes", disponibles sur les smartphones opérés par iOS (Apple) et Android (Google).

"Ces applis étaient présentes sur le Google Play Store et l'App Store d'Apple et se faisaient passer pour des outils d'édition de photos, des jeux, des VPN et d'autres services", a détaillé Meta dans un communiqué.

Une fois téléchargées et installées sur le téléphone, ces applications piégées demandaient aux utilisateurs d'entrer leurs identifiants Facebook pour pouvoir utiliser certaines fonctionnalités.

"Elles essaient juste d'inciter les gens à donner leurs informations confidentielles pour permettre à des hackers d'accéder à leurs comptes", a résumé David Agranovich.

Il estime que les développeurs de ces applications cherchaient probablement à récupérer d'autres mots de passe, pas seulement ceux de profils Facebook.

"Le ciblage semblait assez indifférencié", a-t-il relevé. Le but semblait "d'obtenir le plus d'identifiants possible".

Meta a déclaré avoir partagé ses conclusions avec Apple et Google.

Google a indiqué avoir déjà retiré de son Play Store la plupart des applications signalées par Meta.

"Aucune des applis identifiées dans le rapport n'est encore disponible sur Google Play", a écrit un porte-parole de Google à l'AFP.

Apple a de son côté précisé à l'AFP que seules 45 des 400 applications étaient sur iOS et qu'elles ont déjà été retirées de l'App Store.

Plus de 40% des applications signalées par Meta servaient à éditer des images. D'autres consistaient en de simples outils, pour transformer son téléphone en lampe torche par exemple.

David Agranovich a recommandé aux utilisateurs de se méfier quand un service demande des identifiants sans raison valable ou fait des promesses "trop belles pour être vraies".

O.Yip--ThChM