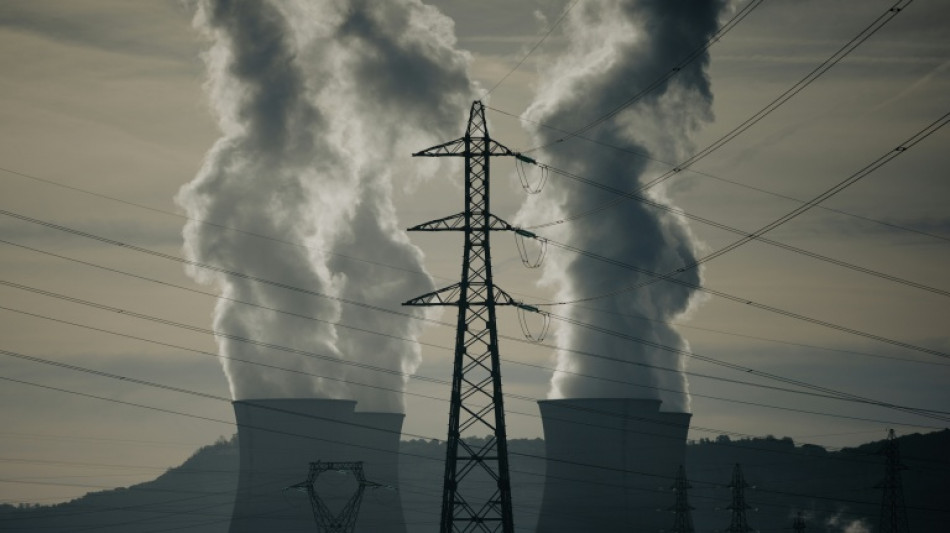
Le réseau électrique, infrastructure cruciale à protéger notamment des cyberattaques / Photo: © AFP

La France veut renforcer la protection de ses infrastructures critiques comme le réseau électrique pour éviter qu'une cyberattaque ou un sabotage paralyse le pays alors que des actions hybrides imputées à la Russie se multiplient en Europe.
En cas de panne géante, plus de téléphone, de paiements bancaires, de feux tricolores, de transports publics, de systèmes industriels... A l'échelle d'un pays, ce peut être rapidement la panique et entraîner des victimes, un scénario noir redouté par les autorités.
"Viser les réseaux énergétiques, cela a un impact très systémique, donc cela présente un vrai intérêt" pour des personnes mal intentionnées, explique Arthur Daemers, chercheur à l'Institut français des relations internationales (IFRI), spécialiste des systèmes énergétiques.
Après la découverte en août d'un drone chargé d'explosifs à l'aéroport allemand de Leipzig, attribué à la Russie, la cheffe du renseignement intérieur français, Céline Berthon, a prévenu: "tous les secteurs de production stratégiques, l'énergie, les communications" peuvent être ciblés.
- "Forme de fébrilité" -
Moins d'un mois plus tard, Emmanuel Macron a réclamé au gouvernement "un plan de protection des infrastructures critiques" face aux attaques "hybrides" russes, par drones ou attaques informatiques.
Sont concernés les "opérateurs d'importance vitale" (OIV), dont la liste est secrète, dans la défense, l'énergie, les télécoms et la santé notamment, déjà l'objet de protection physique comme cyber via le plan "Piranet".
S'agissant des infrastructures électriques, une simulation de "black-out" sera organisée en "novembre", a indiqué une source sécuritaire à l'AFP.
"Resté un risque très théorique pendant de nombreuses années, le black-out est devenu très réaliste et c'est un des scénarios les plus exigeants en matière de sécurité nationale", a ajouté cette source. Le planning s'est accéléré : l'exercice était initialement planifié "l'année prochaine".
"Cela se tend dans les conseils d'administration, il y a une forme de fébrilité", raconte M. Daemers, d'autant que la France a essuyé depuis un an des piratages retentissants, à l'Intérieur ou à Bercy.
A cela s'ajoutent la hausse des prix de l'énergie, l'élection présidentielle avec des craintes d'ingérence. "Il y a une sorte de +big picture+ (tableau global) que les autorités prennent en compte", résume le chercheur.
"La guerre de la Russie contre l'Ukraine a démontré une dure vérité : le système européen d'électricité, est maintenant une cible", écrit le groupement représentant le secteur électrique européen, Eurelectric. En 2024, celui-ci avait recensé "au moins 11 attaques sur des infrastructures critiques" et "23 cyberattaques" sur le secteur énergétique européen depuis 2022.
- "Pré-positionnement d'acteurs" -
Plus encore que la panne géante accidentelle survenue en Espagne en avril 2025, c'est la cyberattaque sur le réseau électrique polonais, attribuée à la Russie et ayant échoué de peu, qui a fait figure de détonateur fin 2025.
Cette attaque a visé "une trentaine de points d'interconnexion du réseau électrique avec des énergies renouvelables", avait détaillé le patron de l'Agence nationale de la sécurité des systèmes d'informations (ANSSI), Vincent Strubel, devant les députés avant l'été.
"Ces événements doivent nous alerter, d'autant plus que certaines dynamiques pourraient traduire un pré-positionnement stratégique d'acteurs étatiques sur nos infrastructures critiques, susceptible de déboucher sur des actions de sabotage", avait-t-il ajouté.
De la même manière que des acteurs malveillants peuvent infiltrer et s'installer dans des lieux physiques, ils font de même dans le cyberespace.
Un attaquant peut "pénétrer la partie système d'information (dite "IT", comme un logiciel) pour identifier un composant pivot entre ce système et le système opérationnel (dit "OT" comme des capteurs par exemple) présentant des vulnérabilités qu'il pourra exploiter, lui permettant finalement d'atteindre la partie physique", décrypte aussi un chercheur réseaux et cybersécurité de l'IMT Atlantique, interrogé par l'AFP et souhaitant conserver l'anonymat.
Les opérateurs restent aussi très discrets.
Le gestionnaire du réseau à haute tension RTE indique qu'il a "une organisation et des experts en cybersécurité en service continu". "Malgré tous ces moyens, nous restons conscients que le risque zéro n'existe pas et nous nous y préparons", explique-t-il à l'AFP.
Même discrétion autour de la sécurisation des postes, lignes, transformateurs haute-tension. Récemment le sabotage d'un pylône haute tension, revendiqué par l'ultragauche, a perturbé la production d'industriels en Haute-Savoie.
"Je crois moins au risque matériel qu'au risque cyber", estime auprès de l'AFP Michel Derdevet, longtemps haut responsable de RTE.
W.Tam--ThChM